
Azure WAFとFirewallの違いは何ですか?
Azure Firewallとネットワークセキュリティグループの違いは何ですか?
Azure Firewall では外部からの通信をまとめて管理でき、NSG ではセキュリティグループごとにアクセスできる範囲を管理できます。 このような違いがあるため、両者を組み合わせて活用することで、より強固なセキュリティ対策が可能です。
Azureファイアウォールとは何ですか?
Azure Firewall は、Azure で実行されているクラウド ワークロードに最高レベルの脅威保護を提供する、クラウドネイティブでインテリジェントなネットワーク ファイアウォールのセキュリティ サービスです。
WAFとNetwork Firewallの違いは何ですか?
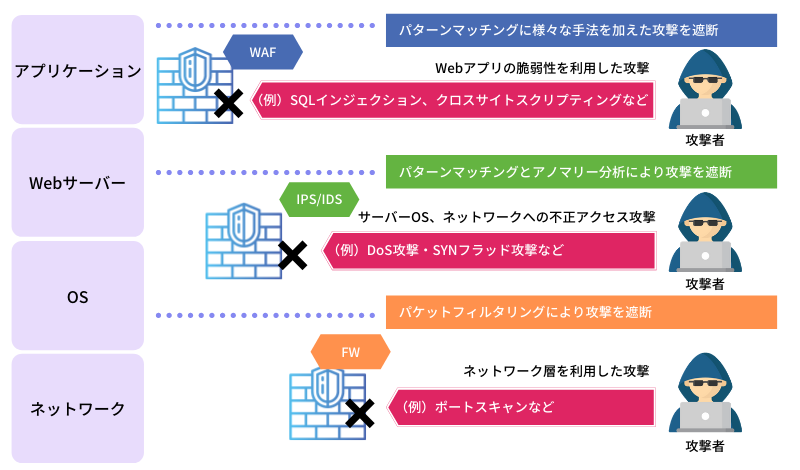
WAFは主にWebアプリケーションが防御対象で、ユーザーとコンピュータをつなぎます。 一方ファイアウォールは内部ネットワークの保護を目的とし、内部ネットワークと外部ネットワークとの間に位置しているツールです。 外部からの不正なアクセスやサイバー攻撃から、内部ネットワークを守る役割を持ちます。
WAFとは何ですか?
WAF(ワフ)は”Web Application Firewall”の略で、「Webアプリケーションの脆弱性を悪用した攻撃」からWebサイトを保護するセキュリティ対策です。 Webサーバーの前段に設置して通信を解析・検査し、攻撃と判断した通信を遮断することで、Webサイトを保護します。
AzureのASGとは何ですか?
NSG(Network Security Groups)はAzure上のリソースによるデータの送受信をフィルタリングする機能です。 ASG(Application Security Groups)は仮想マシンをグループ化する機能です。 ASGはNSGの送信先・受信先のパラメータとして使用できます。
NSGのルール数はいくつですか?
ネットワークの制限 – Azure Resource Manager
| リソース | 制限 |
|---|---|
| ネットワーク インターフェイス カード | 65,536 |
| ネットワーク セキュリティ グループ | 5,000 |
| NSG あたりの NSG ルール数 | 1,000 |
Azure FirewallのSNATポート数はいくつですか?
Azure Firewall によって、バックエンド仮想マシン スケール セット インスタンス (最小 2 インスタンス) ごとに構成されたパブリック IP アドレスあたり 2496 個の SNAT ポートが提供され、最大 250 個のパブリック IP アドレスを割り当てることができます。
Azure Firewallのスケールアウトは?
Azure Firewall は、平均スループットまたは CPU 使用率が 60% になると、徐々にスケーリングされます。 最大スループットの 60% に達すると、スケールアウトが開始されます。 最大スループット数は、ファイアウォール SKU と有効な機能によって異なります。
IDSとIPSの違いは何ですか?
IDSを設置し、不正アクセスか正当なアクセスか監視します。 IDSは、不正アクセスを認識した場合は、ただちに通知する役割をもちます。 一方IPSは、検知した異常に対して遮断を実施する役割です。 IPSは、不正アクセスを検知した際に通知をせずに遮断するため、迅速な対応が可能です。
WAFの防御対象は?
一方、WAFの防御対象は、アプリケーション層です。 アプリケーション層は、第7層に位置しており、ユーザーが利用するアプリケーションの通信に関することが設定されています。 具体的に、アプリケーション層は、ユーザーとコンピュータをつなぐ役割を担っており、「HTTP」や「SMPS」といったプロトコルを提供しています。
WAFのしくみは?
WAFの仕組み WAFでは、アクセス元とWebサーバーとの間で通信に介在し、攻撃の検知に*「シグネチャ」を用いて不正アクセスを防止します。 WAFは、攻撃を検出すると通信を遮断してログに記録しながら、同時にアクセス元にWebサーバーに代わって警告メッセージを返します。
Azureの近接配置グループとは?
近接配置グループは、Azure コンピューティング リソースが互いに物理的に近くに配置されるようにするために使用される論理的なグループ化です。 近接配置グループは、短い待ち時間が要件であるワークロードに役立ちます。
論理的な削除によって保護されるのはどのバックアップ?
論理的な削除では、削除されたバックアップ データのみが保護されます。 バックアップせずに VM が削除された場合、論理的な削除機能ではデータは保持されません。 完全な復元性を確保するには、すべてのリソースを Azure Backup で保護する必要があります。
Azure NSGの設定をエクスポートするには?
Azure portal>[リソース グループ] にログインします。 移動元の NSG が含まれているリソース グループを探し、それをクリックします。 > [設定]>[テンプレートのエクスポート] の順に選択します。
Azure NSGのルールの優先度は?
名前の通り、トラフィックが評価されるルールの優先度です。 数字が小さい方から順に評価されます。 既定のルールでは 65000 ~ 65500 という数字になっていますが、ユーザーが設定できる優先度の範囲は 100 ~ 4096 となっています。
Azure NAT Gatewayとは何ですか?
Azure NAT Gateway は、フル マネージドで回復性の高いネットワーク アドレス変換 (NAT) サービスです。 Azure NAT Gateway を使用すると、プライベート サブネット内のすべてのインスタンスが、完全にプライベートなままインターネットに送信接続できます。
SNATポートとは何ですか?
アウトバウンド接続を確立するには、エフェメラル ポートを使用して、通信と個別のトラフィック フローの維持に使用するポートを宛先に提供します。 このエフェメラル ポートが SNAT に使用される場合、SNAT ポートと呼ばれます。 定義上、すべての IP アドレスには 65,535 個のポートがあります。
Azureのスケールインとは何ですか?
スケールアウトではスケール セット モデルに基づいて新しい仮想マシンが作成されるのに対し、スケールインでは、スケール セットのワークロードの変化に応じて、構成や機能が異なる可能性のある実行中の仮想マシンが調整されます。
スケールアウトとスケールインの違いは何ですか?
「スケールイン」とは、システムを構成する仮想マシン(サーバー)の台数を減らすことをいいます。 反対に、仮想マシンの台数を増やすことは「スケールアウト」といいます。
シグネチャ型とは何ですか?
シグネチャ型とは、不正検出型といわれ、データベースに不正パターンを登録し、定義した値に一致する通信を不正アクセスとして検知する方法のことです。 シグネチャ型のメリットは、過去に経験した攻撃を正確にブロックできることです。 脅威となる情報があれば高い防御を実現し、誤検知の発生も少ないといえるでしょう。


0 Comments