
Application Security Groupとは何ですか?
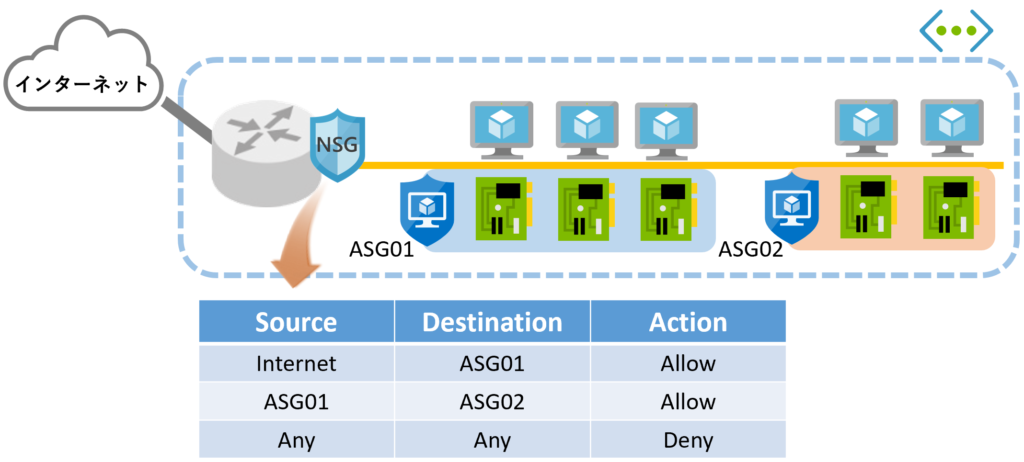
ASGとNSGの違いは何ですか?
NSG(Network Security Groups)はAzure上のリソースによるデータの送受信をフィルタリングする機能です。 ASG(Application Security Groups)は仮想マシンをグループ化する機能です。 ASGはNSGの送信先・受信先のパラメータとして使用できます。
キャッシュ
ネットワークセキュリティグループとは何ですか?
ネットワークセキュリティグループ(NSG)とは? ネットワークセキュリティグループは、仮想ネットワーク内のAzureリソース(仮想マシンなど)が送受信するトラフィック(データ)を許可・拒否するためのサービスです。 略してNSGと呼ぶことが多いです。
キャッシュ
AzureファイアウォールとNSGの違いは何ですか?
Azure Firewallは、外部(インターネット)と仮想リソースのネットワークを制御するのに対して、NSG(Network Security Group)は内部(仮想ネットワーク)と仮想リソース間のネットワークを制御します。
AzureのNSGとは何ですか?
Azure には NSG(ネットワークセキュリティグループ)という通信フィルター機能をデフォルトで利用することができます。 仮想ネットワークのサブネット間、仮想マシン間のネットワークトラフィックを制御する機能を持ち、セキュリティを担保する上で大変重要な機能です。
近接配置グループとは何ですか?
近接配置グループは、Azure コンピューティング リソースが互いに物理的に近くに配置されるようにするために使用される論理的なグループ化です。 近接配置グループは、短い待ち時間が要件であるワークロードに役立ちます。
論理的な削除によって保護されるのはどのバックアップ?
論理的な削除では、削除されたバックアップ データのみが保護されます。 バックアップせずに VM が削除された場合、論理的な削除機能ではデータは保持されません。 完全な復元性を確保するには、すべてのリソースを Azure Backup で保護する必要があります。
NSGでインターネットを拒否するには?
ネットワーク セキュリティ グループ (NSG) で制御する場合
ネットワーク セキュリティグループ (NSG) の「送信セキュリティ規則」でインターネットへの通信ポートをすべて拒否することで、インターネット接続を禁止することができます。
拡張セキュリティ規則とは何ですか?
規則内で複数の個別 IP アドレスと範囲 (複数のサービス タグまたはアプリケーション グループは指定できません) を指定する機能は、拡張セキュリティ規則と呼ばれています。
Azure WAFとFirewallの違いは何ですか?
3.2 Azure Firewall と WAF の違い
Azure Firewall は対象レイヤーが L3 、L4 のレイヤーをメインとしたステートフルファイアウォールであるのに対し WAF はさらに Web サービスに特化しているファイアウォールという点です。
Azure Firewallの機能は?
Azure Firewallはクラウドベースのファイアウォールです。 柔軟かつ設定の負荷が少ないセキュリティを提供します。 Azureの仮想ネットワークを保護し、Azureのサブスクリプションと仮想ネットワークで一元的な接続ポリシーの設定、運用、記録の機能を備えています。
NSGの上限はいくつですか?
Load Balancer の制限
| リソース | 既定の制限 | 上限 |
|---|---|---|
| ネットワーク セキュリティ グループ (NSG) | 200 | 200 |
| NSG あたりの NSG ルール数 | 200 | 1,000 |
| ユーザー定義ルート テーブル | 200 | 200 |
| ルート テーブルあたりのユーザー定義ルート | 400 | 400 |
Azureの近接配置グループとは?
近接配置グループは、Azure コンピューティング リソースが互いに物理的に近くに配置されるようにするために使用される論理的なグループ化です。 近接配置グループは、短い待ち時間が要件であるワークロードに役立ちます。
論理的な削除とは何ですか?
論理的な削除:論理的な削除を使用すると、悪意のあるアクターによってバックアップが削除 (またはバックアップ データが誤って削除) された場合でも、バックアップ データは追加で 14 日間保持されるので、データを失うことなくバックアップ項目を回復できます。
論理削除とは何ですか?
論理削除とは「概念としてデータを削除すること」で、もっと簡単にいうと「本当は消えていないけれど、消えているのと同じ扱いにすること」です。 反対に、実際にデータそのものを削除することを物理削除と言います。
情報資産をどのような脅威からどのようにして守るのかについて企業や組織が策定するルールの体系を情報セキュリティ【 8 】という?
情報セキュリティポリシーとは、企業などの組織が定める情報セキュリティに関する方針・行動指針のこと。 企業がもつ情報資産をどのように内外の脅威から守るか、どのような対策を講じるかなどを具体的に示します。
サイバーセキュリティポリシーとは何ですか?
情報セキュリティポリシーには、社内規定といった組織全体のルールから、どのような情報資産をどのような脅威からどのように守るのかといった基本的な考え方、情報セキュリティを確保するための体制、運用規定、基本方針、対策基準などを具体的に記載するのが一般的です。
IDSとIPSの違いは何ですか?
IDSを設置し、不正アクセスか正当なアクセスか監視します。 IDSは、不正アクセスを認識した場合は、ただちに通知する役割をもちます。 一方IPSは、検知した異常に対して遮断を実施する役割です。 IPSは、不正アクセスを検知した際に通知をせずに遮断するため、迅速な対応が可能です。
Azure Firewall Premiumとは何ですか?
Azure Firewall Premium は、機密度が高く、規制された環境に必要な機能を備えた次世代のファイアウォールです。 このパックには、次の機能があります。 TLS 検査 – アウトバウンド トラフィックを復号化し、データを処理し、その後にデータを暗号化して宛先に送信します。
Azure FirewallのSNATポート数はいくつですか?
Azure Firewall によって、バックエンド仮想マシン スケール セット インスタンス (最小 2 インスタンス) ごとに構成されたパブリック IP アドレスあたり 2496 個の SNAT ポートが提供され、最大 250 個のパブリック IP アドレスを割り当てることができます。
理論削除と物理削除の違いは何ですか?
論理削除とは、リレーショナルデータベースのレコードを削除する際、現在有効か否かを示すフィールドの値を変更することで削除したのと同じ扱いにする方式。 実際のデータは削除しない。 単にデータを削除する「物理削除」(physical delete)と対比される。


0 Comments