
ASGとNSGの違いは何ですか?
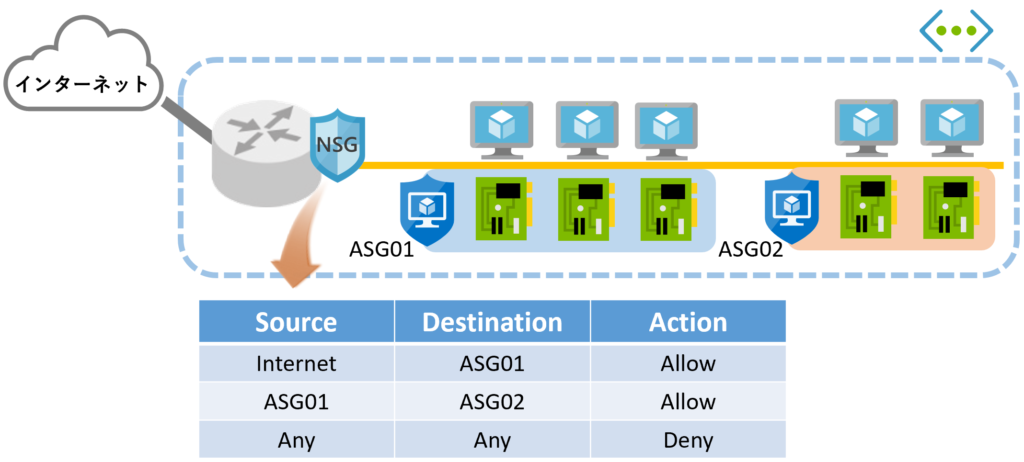
AzureファイアウォールとNSGの違いは何ですか?
Azure Firewallは、外部(インターネット)と仮想リソースのネットワークを制御するのに対して、NSG(Network Security Group)は内部(仮想ネットワーク)と仮想リソース間のネットワークを制御します。
NSGのルール数はいくつですか?
ネットワークの制限 – Azure Resource Manager
| リソース | 制限 |
|---|---|
| ネットワーク インターフェイス カード | 65,536 |
| ネットワーク セキュリティ グループ | 5,000 |
| NSG あたりの NSG ルール数 | 1,000 |
NSGの優先度番号はいくつですか?
名前の通り、トラフィックが評価されるルールの優先度です。 数字が小さい方から順に評価されます。 既定のルールでは 65000 ~ 65500 という数字になっていますが、ユーザーが設定できる優先度の範囲は 100 ~ 4096 となっています。
AzureのNSGとは何ですか?
Azure には NSG(ネットワークセキュリティグループ)という通信フィルター機能をデフォルトで利用することができます。 仮想ネットワークのサブネット間、仮想マシン間のネットワークトラフィックを制御する機能を持ち、セキュリティを担保する上で大変重要な機能です。
Azure WAFとFirewallの違いは何ですか?
3.2 Azure Firewall と WAF の違い
Azure Firewall は対象レイヤーが L3 、L4 のレイヤーをメインとしたステートフルファイアウォールであるのに対し WAF はさらに Web サービスに特化しているファイアウォールという点です。
WAFとは何ですか?
WAF(ワフ)は”Web Application Firewall”の略で、「Webアプリケーションの脆弱性を悪用した攻撃」からWebサイトを保護するセキュリティ対策です。 Webサーバーの前段に設置して通信を解析・検査し、攻撃と判断した通信を遮断することで、Webサイトを保護します。
NSGの機能は?
NSG の具体的な働きは、送受信するトラフィックをセキュリティ規則に従い評価し、その送信/受信を許可、あるいは拒否するというものです。送信元、送信元ポート、宛先、宛先ポート、プロトコルの5つの情報をもとに許可/拒否の判断を行い、優先順位に従ってセキュリティ規則が評価されます。
ネットワークセキュリティグループとは何ですか?
ネットワークセキュリティグループ(NSG)とは? ネットワークセキュリティグループは、仮想ネットワーク内のAzureリソース(仮想マシンなど)が送受信するトラフィック(データ)を許可・拒否するためのサービスです。 略してNSGと呼ぶことが多いです。
AzureのASGとは何ですか?
NSG(Network Security Groups)はAzure上のリソースによるデータの送受信をフィルタリングする機能です。 ASG(Application Security Groups)は仮想マシンをグループ化する機能です。 ASGはNSGの送信先・受信先のパラメータとして使用できます。
IDSとIPSの違いは何ですか?
IDSを設置し、不正アクセスか正当なアクセスか監視します。 IDSは、不正アクセスを認識した場合は、ただちに通知する役割をもちます。 一方IPSは、検知した異常に対して遮断を実施する役割です。 IPSは、不正アクセスを検知した際に通知をせずに遮断するため、迅速な対応が可能です。
WAFと次世代FWの違いは何ですか?
WAFと次世代ファイアウォールとの違い
次世代ファイアウォールは、Webアプリケーションも監視でき、さまざまな通信ログの分析や蓄積をしますが、通信内容は検査しません。 WAFは、アプリケーションのセキュリティ対策だけに特化し、通信内容を厳格にチェックして、サイバー攻撃からWebアプリケーションを守ります。
NSGの確認方法は?
[NSGフローログの確認方法]
1.Azure Portalから「すべてのサービス」で「Network Watcher」を選択します。 2.「Network Watcher」から[ログ] の [NSG フロー ログ] を選択します。 3. [構成済みのストレージ アカウントからフローのログをダウンロードできました。]
NSGグループ 何校?
学校法人の新潟総合学園・新潟総合学院・国際総合学園を中心に、3つの大学・2つの高等学校・32の専門学校(NSGカレッジリーグ・FSGカレッジリーグ)、多数の学習塾を経営しているほか、医療法人や社会福祉法人なども多数運営している。
NSGでインターネットを拒否するには?
ネットワーク セキュリティ グループ (NSG) で制御する場合
ネットワーク セキュリティグループ (NSG) の「送信セキュリティ規則」でインターネットへの通信ポートをすべて拒否することで、インターネット接続を禁止することができます。
近接配置グループとは何ですか?
近接配置グループは、Azure コンピューティング リソースが互いに物理的に近くに配置されるようにするために使用される論理的なグループ化です。 近接配置グループは、短い待ち時間が要件であるワークロードに役立ちます。
論理的な削除によって保護されるのはどのバックアップ?
論理的な削除では、削除されたバックアップ データのみが保護されます。 バックアップせずに VM が削除された場合、論理的な削除機能ではデータは保持されません。 完全な復元性を確保するには、すべてのリソースを Azure Backup で保護する必要があります。
HIDSとNIDSの違いは何ですか?
IDSには「NIDS」と「HIDS」があります。 NIDS(ネットワーク型)はネットワークに流れる通信を監視、HIDS(ホスト型)はコンピュータに入ってくる通信を監視するものです。
アノマリ型とはどういう意味ですか?
アノマリ型 アノマリ型とは、あらかじめ正常なアクセスパターンを登録し、異なる通信を不正と判断する検知方法です。 ログイン時刻やネットワークトラフィック状況、使用コマンドなどの条件に通常時のしきい値を設定します。 しきい値と異なる場合に、異常と判断するため、未知の脅威に対して効果を発揮するでしょう。
NgfwとUTMの違いは何ですか?
UTM と NGFW の違いは何か
おおまかに言えば、NGFW アプライアンスは、侵入防止システム(IPS)とアプリケーションコントロールの機能を備えたファイアウォール、UTM アプライアンスは、IPS、アンチウィルス(AV)、URL フィルタリング、およびアンチスパムの機能を備えたファイアウォールという定義でした。
次世代型ファイアウォールとは何ですか?
次世代ファイアウォールとは 次世代ファイアウォール(NGFW)は、従来のファイアウォール技術とインラインのアプリケーション制御、統合型の侵入防止システム(IPS)、脅威対策、ウイルス対策などのネットワーク デバイス フィルタリング機能を組み合わせたもので、企業のネットワーク セキュリティを改善します。


0 Comments