
Qual é a diferença entre hipaa e pii?
Informações LE, não inclui informações que não podem ser usadas para identificar um indivíduo. Exemplos de informações que não são consideradas PII incluem dados anônimos, dados agregados e informações disponíveis ao público que não contêm identificadores pessoais.
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” padding_right = “30” Padding_left = “30” border_radius = “30”]
pode ser compartilhado sem consentimento? Sob certas circunstâncias, o PII pode ser compartilhado sem o consentimento do indivíduo. Por exemplo, o PII pode ser compartilhado para fins de segurança pública ou aplicação da lei. No entanto, as organizações devem ter uma base legal válida para compartilhar PII sem consentimento e deve garantir que as salvaguardas apropriadas estejam em vigor para proteger as informações.
CachedSimilar [/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” padding_right = “30” Padding_left = “30” border_radius = “30”]
[wPremark_icon icon = “Quote-left-2-solid” width = “32” altura = “32”] Quais são as consequências de uma violação do HIPAA? As consequências de uma violação da HIPAA podem ser graves. Entidades cobertas e parceiros de negócios podem enfrentar penalidades monetárias civis, penalidades criminais e danos à reputação. Além disso, os indivíduos afetados por uma violação da HIPAA têm o direito de registrar uma queixa no Departamento de Saúde e Serviços Humanos.
Em cache [/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” padding_right = “30” Padding_left = “30” border_radius = “30”]
[wPremark_icon icon = “Quote-Left-2-Solid” Width = “32” Height = “32”] Como o HIPAA afeta os prestadores de serviços de saúde? HIPAA tem um impacto significativo nos prestadores de serviços de saúde. Requer que eles implementem medidas abrangentes de privacidade e segurança para proteger as informações de saúde dos pacientes. Os prestadores de serviços de saúde também devem fornecer aos pacientes certos direitos, como o direito de acessar seus próprios registros médicos e o direito de solicitar alterações em seus registros se acreditarem que as informações são imprecisas ou incompletas.
Em cache [/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” padding_right = “30” Padding_left = “30” border_radius = “30”]
[wPremark_icon icon = “Quote-Left-2-Solid” Width = “32” Height = “32”] Como os indivíduos podem proteger seu PII? Os indivíduos podem dar vários passos para proteger seus pii. Isso inclui salvaguardar seus documentos pessoais, usar senhas fortes e únicas, ser cauteloso ao compartilhar informações pessoais on -line e monitorar regularmente suas contas financeiras por qualquer atividade incomum. Além disso, os indivíduos devem ter cuidado com as tentativas de phishing e devem criptografar informações sensíveis ao transmiti -las eletronicamente.
Em cache [/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” padding_right = “30” Padding_left = “30” border_radius = “30”]
[wPremark_icon icon = “Quote-Left-2-Solid” Width = “32” Height = “32”] Com que frequência as organizações devem conduzir o treinamento HIPAA? As organizações devem realizar o treinamento da HIPAA regularmente para garantir que os funcionários estejam cientes de suas responsabilidades e entendam os requisitos das regras da HIPAA. O treinamento deve ser fornecido a novos funcionários como parte de seu processo de integração e deve ser reforçado por meio de cursos periódicos de atualização. O treinamento em andamento é crucial para manter a conformidade e prevenir violações de dados.
Em cache [/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” padding_right = “30” Padding_left = “30” border_radius = “30”]
? Sim, os indivíduos têm o direito de entrar com uma ação se acreditarem que seus direitos sob HIPAA foram violados. Isso inclui situações em que sua privacidade ou segurança de suas informações de saúde foi comprometida. No entanto, os indivíduos devem primeiro registrar uma queixa no Departamento de Saúde e Serviços Humanos e esgotar todos os remédios administrativos antes de seguir um processo.
Em cache [/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” padding_right = “30” Padding_left = “30” border_radius = “30”]
[wPremark_icon icon = “Quote-left-2-solid” width = “32” altura = “32”] Quais são os principais componentes da regra de segurança HIPAA? Os principais componentes da regra de segurança da HIPAA incluem salvaguardas administrativas, salvaguardas físicas e salvaguardas técnicas. As salvaguardas administrativas envolvem a implementação de políticas e procedimentos para garantir a privacidade e a segurança das informações de saúde. As salvaguardas físicas se concentram na proteção física de sistemas e dados eletrônicos. As salvaguardas técnicas envolvem o uso da tecnologia para proteger e controlar o acesso às informações de saúde.
Em cache [/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” padding_right = “30” Padding_left = “30” border_radius = “30”]
[wPremark_icon icon = “Quote-Left-2-Solid” Width = “32” Height = “32”] Como as organizações de saúde podem garantir a conformidade com o HIPAA? As organizações de saúde podem garantir a conformidade com a HIPAA, realizando avaliações regulares de risco, implementando políticas e procedimentos apropriados, fornecendo treinamento para funcionários e monitorando e auditando regularmente seus sistemas para vulnerabilidades de segurança. Também é importante que as organizações tenham um oficial de conformidade da HIPAA designado para supervisionar e aplicar os esforços de conformidade.
Em cache [/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” padding_right = “30” Padding_left = “30” border_radius = “30”]
[wPremark_icon icon = “Quote-Left-2-Solid” Width = “32” Height = “32”] O que são as penalidades por uma violação da HIPAA? As penalidades por uma violação da HIPAA variam dependendo da natureza e gravidade da violação. As multas monetárias civis podem variar de US $ 100 a US $ 50.000 por violação, com um máximo anual de US $ 1.5 milhões. Penalidades criminais podem resultar em multas e prisão. Além disso, os danos à reputação podem ter efeitos duradouros nas organizações que não protegem a privacidade do paciente.
Em cache [/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Qual é a diferença entre hipaa e phi
A regra de privacidade HIPAA abrange informações de saúde protegidas (PHI) em qualquer meio, enquanto a regra de segurança da HIPAA abrange informações eletrônicas de saúde protegida (E-PHI). As regras HIPAA têm requisitos detalhados sobre privacidade e segurança.
CachedSimilar
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que é um exemplo de PII em Hipaa
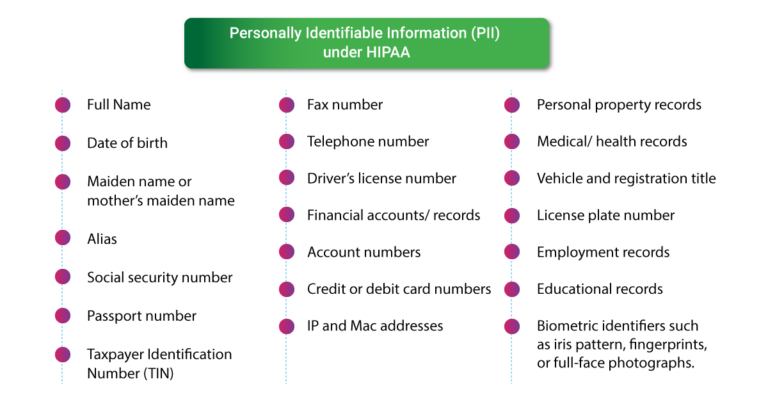
O PII é uma informação identificável pessoal que pode ser usada sozinha ou com uma combinação de outros dados para identificar exclusivamente um indivíduo. Exemplos de PII incluem o nome completo de um indivíduo, data de nascimento, SSN, número da conta bancária, número do cartão de crédito, endereço de e -mail ou endereço de protocolo da Internet (IP).
Cache
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] É pii uma violação de hipaa
Os padrões HIPAA garantem que todas as entidades cobertas tratem informações pessoalmente identificáveis (PII) como informações de saúde protegidas (PHI) enquanto prestam atendimento ao paciente de topo. HIPAA tornou -se ainda mais importante hoje devido ao intervalo de dados que deve proteger, tanto físico quanto eletrônico.
Cache
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são os exemplos de pii vs phi
Informações de saúde protegidas é um subconjunto de PII, mas se refere especificamente a informações de saúde compartilhadas com entidades cobertas pela HIPAA. Registros médicos, relatórios de laboratório e contas hospitalares são PHI, juntamente com qualquer informação relacionada ao passado, presente ou em saúde física ou mental do passado de um indivíduo.
Cache
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que se enquadra em Hipaa
Quais informações são protegidas todos os registros médicos e outras informações de saúde identificáveis individualmente usadas ou divulgadas por uma entidade coberta de qualquer forma, seja eletronicamente, no papel ou oralmente, são cobertas pela regra final.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Que informação não está protegida por HIPAA
Informações de saúde em registros educacionais que estão sujeitos à Lei de Direitos Educacionais da Família e Privacidade (FERPA) não são considerados Informações de Saúde Protegidas (PHI) sob HIPAA. Por exemplo, os registros de ensino fundamental.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são 3 exemplos de pii
Nome: Nome completo, nome de solteira, nome de solteira da mãe ou pseudônimo. Números de identificação pessoal: Número do Seguro Social (SSN), número do passaporte, número da carteira de motorista, número de identificação de contribuintes, número de identificação do paciente, número da conta financeira ou número do cartão de crédito.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que não é considerado pii
PII, ou informações pessoalmente identificáveis, são dados sensíveis que podem ser usados para identificar, entrar em contato ou localizar um indivíduo. Quais são alguns exemplos de informações que não são PII, como números de telefone e raça, religião, gênero, local de trabalho e títulos de trabalho normalmente não são considerados pii.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que é considerado pii
Informações identificáveis pessoais (PII) são definidas como: qualquer representação de informações que permita a identidade de um indivíduo a quem a informação se aplica a ser razoavelmente inferida por meios diretos ou indiretos.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que não é um exemplo
PII, ou informações pessoalmente identificáveis, são dados sensíveis que podem ser usados para identificar, entrar em contato ou localizar um indivíduo. Quais são alguns exemplos de informações que não são PII, como números de telefone e raça, religião, gênero, local de trabalho e títulos de trabalho normalmente não são considerados pii.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são as 3 regras da HIPAA
As regras HIPAA garantem que: PHI é acessado apenas por partes autorizadas.Os pacientes têm acesso a cópias de seus registros pessoais, mediante solicitação.As entidades cobertas protegem Phi por meio de medidas físicas, administrativas e técnicas razoáveis.Entidades cobertas relatar e resolver qualquer violação de segurança.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são os 3 componentes relacionados ao HIPAA
A Lei de Portabilidade e Responsabilidade do Seguro de Saúde (HIPAA) estabelece três regras para proteger as informações de saúde do paciente, a saber: a regra de privacidade.A regra de segurança.A regra de notificação de violação.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que são 3 coisas protegidas sob HIPAA
As informações protegidas pela HIPAA são todas as informações de saúde relacionadas ao passado, presente ou em saúde física ou mental ou em saúde, a prestação de cuidados de saúde ao indivíduo; ou o pagamento passado, presente ou futuro pela prestação de cuidados de saúde ao indivíduo.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que se qualifica como pii
Além disso, o PII é definido como informação: (i) que identifica diretamente um indivíduo (e.g., Nome, endereço, número do Seguro Social ou outro número ou código de identificação, número de telefone, endereço de email, etc.) ou (ii) pelo qual uma agência pretende identificar indivíduos específicos em conjunto com outros elementos de dados, i.e., …
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são 5 exemplos de pii
Números de identificação pessoal: Número do Seguro Social (SSN), número do passaporte, número da carteira de motorista, número de identificação de contribuintes, número de identificação do paciente, número da conta financeira ou número do cartão de crédito.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que pode ser classificado como pii
Os dados de informações pessoalmente identificáveis (PII) são qualquer informação sobre um indivíduo mantido por uma unidade, incluindo (1) qualquer informação que possa ser usada para distinguir ou rastrear a identidade de um indivíduo, como nome, número do Seguro Social, data e local de nascimento, Nome de solteira da mãe, ou registros biométricos; e (2) …
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são as duas principais regras da hipaa
Sob a regra de segurança, "integridade" significa que o e-phi não é alterado ou destruído de maneira não autorizada. "Disponibilidade" significa que o e-phi é acessível e utilizável sob demanda por uma pessoa autorizada. O HHS reconhece que as entidades cobertas variam do menor provedor ao maior plano de saúde de vários estados.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são as 4 principais regras da HIPAA
Os padrões e especificações de implementação das regras de segurança da HIPAA possuem quatro seções principais, criadas para identificar salvaguardas de segurança relevantes que ajudam a alcançar a conformidade: 1) físico; 2) administrativo; 3) Técnico e 4) políticas, procedimentos e requisitos de documentação.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são as 5 regras da HIPAA
O HHS iniciou 5 regras para aplicar a simplificação administrativa: (1) regra de privacidade, (2) regra de transações e conjuntos de códigos, (3) regra de segurança, (4) regra de identificadores exclusivos e (5) regra de execução.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que o PII não inclui
Informações não identificáveis não pessoalmente (não PII) são dados que não podem ser usados por conta própria para rastrear ou identificar uma pessoa. Exemplos de não PII incluem, mas não estão limitados a: estatísticas agregadas sobre o uso do produto / serviço. Endereços IP parcial ou totalmente mascarados.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são as três 3 regras de HIPAA
A Lei de Portabilidade e Responsabilidade do Seguro de Saúde (HIPAA) estabelece três regras para proteger as informações de saúde do paciente, a saber: a regra de privacidade. A regra de segurança. A regra de notificação de violação.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são os 3 c’s de hipaa
Portanto, instruímos nossos clientes durante a depoimento e preparação de julgamento que, quando testemunham, eles precisam manter os “3 cs” em mente: atencioso, competente e compassivo.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais 5 tipos de informações são exemplos de pii
Que informação é considerada nome Piifull.Endereço residencial.Endereço de email.Número da Segurança Social.Número do Passaporte.Número da carteira de motorista.Números de cartão de crédito.Data de nascimento.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Que informações podem ser compartilhadas sem violar o HIPAA
Que informações podem ser compartilhadas sem violar a HIPAA Todas.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são as 2 principais categorias de HIPAA
O HIPAA é dividido em duas partes: Título I: Acesso à Saúde, Portabilidade e Renovabilidade. Protege a cobertura do seguro de saúde quando alguém perde ou muda o trabalho. Aborda questões como condições pré-existentes.Título II: simplificação administrativa.
[/wpremark]

