
O que é HIPAA e PCI?
Resumo do artigo
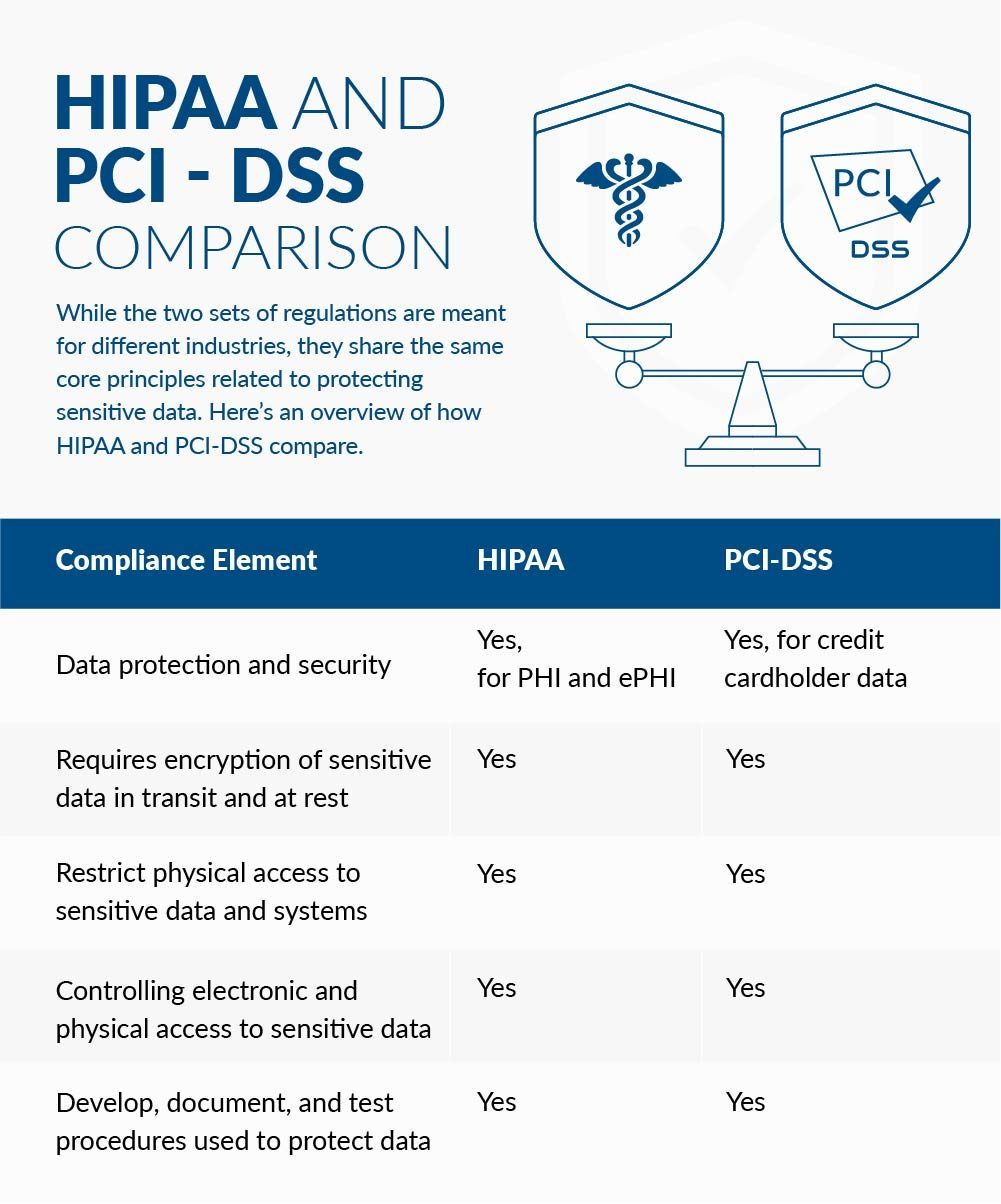
HIPAA e PCI são dois conjuntos distintos e diferentes de requisitos projetados para proteger diferentes tipos de informações. A HIPAA pretende proteger os dados do cidadão, enquanto o PCI foi criado para reduzir os custos relacionados à fraude associados à perda de dados do cartão.
O PCI significa padrão de segurança de dados do setor de cartões de pagamento e refere -se a um conjunto de políticas e procedimentos destinados a otimizar a segurança dos transações de crédito, débito e cartão de dinheiro. Ele pretende proteger os portadores de cartão contra o uso indevido de suas informações pessoais.
Qualquer organização que lida com os dados do titular do cartão deve cumprir com o PCI, independentemente de seu tamanho e o número de transações que processa. Isso inclui empresas que aceitam, lidam, armazenam ou transmitem crédito, débito e cartões pré -pagos usados pelos clientes.
Pontos chave
- PCI e HIPAA são dois conjuntos diferentes de requisitos destinados a proteger diferentes tipos de informações.
- O PCI significa padrão de segurança de dados do setor de cartões de pagamento e se concentra em garantir transações de crédito, débito e cartão de caixa.
- Qualquer organização que lida com os dados do titular do cartão deve cumprir com o PCI, independentemente de seu tamanho ou volume de transações.
15 perguntas únicas baseadas no texto
- Q1: Qual é a diferença entre PCI e HIPAA?
- Q2: O que o PCI representa na área da saúde?
- Q3: O que significa PCI na segurança da informação?
- Q4: Quem deve cumprir com PCI?
- Q5: O que significa PCI na privacidade de dados?
- Q6: O que é PCI e por que é importante?
- Q7: Qual é o acrônimo hipaa?
- Q8: A conformidade com PCI é obrigatória para todos os negócios?
- Q9: Qual é o objetivo da conformidade com PCI?
- Q10: Quais são os principais requisitos do PCI DSS?
- Q11: Como a conformidade com PCI protege os titulares de cartões?
- Q12: Quais são as penalidades por não conformidade com os padrões da PCI?
- Q13: Como as empresas podem alcançar a conformidade com PCI?
- Q14: Quais são os benefícios de ser compatível com PCI?
- Q15: Com que frequência as empresas devem sofrer auditorias de conformidade com PCI?
Respostas detalhadas para as perguntas
Q1: A diferença entre PCI e HIPAA está em seus respectivos propósitos. A HIPAA foi projetada por comitês do governo para proteger os dados do cidadão, enquanto a ICP foi criada pela indústria privada para reduzir os custos relacionados à fraude em relação à perda de dados do cartão.
Q2: No contexto da saúde, o PCI significa intervenção coronariana percutânea. É um procedimento invasivo não cirúrgico, destinado a aliviar o estreitamento ou oclusão da artéria coronariana e melhorar o suprimento sanguíneo para o tecido isquêmico.
Q3: PCI, no contexto da segurança da informação, significa padrão de segurança de dados de dados do setor de cartões de pagamento. É um conjunto amplamente aceito de políticas e procedimentos destinados a otimizar a segurança de transações de crédito, débito e cartão de caixa, protegendo os titulares de cartões contra o uso indevido de suas informações pessoais.
Q4: Qualquer organização que aceite, lida, armazena ou transmite dados do titular do cartão deve ser compatível com PCI. O tamanho do negócio e o número de transações não isentam uma empresa da conformidade. Os dados do titular do cartão incluem cartões de débito, crédito e pré -pagos usados pelos clientes.
Q5: Na privacidade de dados, o PCI significa Padrão de Segurança de Dados da Indústria de Cartão de Pagamento. Refere -se a um conjunto de padrões de segurança projetados para garantir que as empresas aceitem, processando, armazenando ou transmitindo informações de cartões, mantenham um ambiente seguro.
Q6: PCI é um conjunto de padrões de segurança conhecidos como padrão de segurança de dados do setor de cartão de pagamento (PCI DSS). É importante porque ajuda a otimizar a segurança dos transações de crédito, débito e cartão de caixa, protegendo os titulares contra o uso indevido de suas informações pessoais.
Q7: HIPAA é a sigla para a Lei de Portabilidade e Portabilidade de Saúde. Foi aprovado pelo Congresso em 1996 e tem como objetivo proteger as informações de saúde e fornecer aos indivíduos certos direitos sobre seus registros médicos.
Q8: Sim, a conformidade com PCI é obrigatória para qualquer empresa que transmite, armazena, lida ou aceita dados de cartão de crédito, independentemente do seu tamanho ou volume de transação. Mesmo que uma empresa processe apenas três transações com cartão de crédito por mês, ele ainda deve cumprir com os padrões da PCI.
Q9: O objetivo da conformidade com PCI é garantir que as empresas aceitem, processando, armazenando ou transmitindo dados do titular do cartão, mantenham um ambiente seguro. A conformidade com os padrões da PCI ajuda a proteger os titulares de cartões contra o uso indevido de suas informações pessoais e reduz os custos relacionados à fraude para empresas.
Q10: Os principais requisitos do padrão de segurança de dados do setor de cartões de pagamento (PCI DSS) incluem manter uma rede segura, proteger os dados do titular do cartão, manter um programa de gerenciamento de vulnerabilidades, implementar fortes medidas de controle de acesso, monitorar e testar regularmente redes de redes e manter uma política de segurança da informação.
Q11: A conformidade com o PCI protege os titulares de cartões, garantindo que as empresas que lidam com suas informações pessoais mantenham um ambiente seguro. A conformidade com os padrões da PCI reduz o risco de informações pessoais serem mal utilizadas ou comprometidas, protegendo os titulares do cartão contra roubo de fraude e identidade.
Q12: A não conformidade com os padrões da PCI pode resultar em várias penalidades, incluindo multas, aumento das taxas de transação, perda de parcerias de negócios, passivos legais e danos à reputação. As penalidades específicas dependem da natureza e gravidade da não conformidade.
Q13: As empresas podem alcançar a conformidade com PCI implementando as medidas de segurança necessárias descritas no padrão de segurança de dados da PCI. Isso inclui a implementação de firewalls, criptografia e controles de acesso, realização de avaliações regulares de segurança e manutenção de uma política abrangente de segurança da informação.
Q14: Ser compatível com PCI oferece vários benefícios, incluindo confiança aprimorada do cliente, risco reduzido de violações de dados e fraude, proteção contra passivos legais, reputação aprimorada e economia de custos potenciais associados a despesas relacionadas à fraude.
Q15: As empresas devem sofrer auditorias de conformidade com PCI regularmente, normalmente anualmente. No entanto, a frequência das auditorias pode variar dependendo de fatores como o volume de transações, o tipo de negócio e quaisquer alterações nos sistemas ou processos da organização.
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Qual é a diferença entre PCI e HIPAA
HIPAA e PCI são dois conjuntos distintos e diferentes de requisitos. Cada um é projetado especificamente para diferentes tipos de informações. HIPAA foi projetado por comitês do governo tentando proteger os dados do cidadão. O PCI foi projetado por uma indústria privada para reduzir os custos relacionados à fraude em relação à perda de dados do cartão.
Cache
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que o PCI representa na área da saúde
A intervenção coronariana percutânea (PCI) é um procedimento invasivo e não cirúrgico, com o objetivo de aliviar o estreitamento ou oclusão da artéria coronária e melhorar o suprimento sanguíneo no tecido isquêmico.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que significa PCI na informação
O padrão de segurança de dados do setor de cartões de pagamento (PCI DSS) é um conjunto amplamente aceito de políticas e procedimentos destinados a otimizar a segurança de transações de crédito, débito e cartão de caixa e proteger os titulares de cartões contra o uso indevido de suas informações pessoais.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quem deve cumprir com PCI
Qualquer organização que aceite, lida, armazena ou transmite dados do titular do cartão deve ser compatível com PCI. O tamanho do negócio e o número de transações não isentam uma empresa de ser compatível. Os dados do titular do cartão incluem cartões de débito, crédito e pré -pagos usados pelos clientes.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que significa PCI na privacidade de dados
Padrão de segurança do setor de cartões de pagamento padrão
Q1: O que é PCI A: O padrão de segurança de dados do setor de cartões de pagamento (PCI DSS) é um conjunto de padrões de segurança projetados para garantir que todas as empresas que aceitem, processam, armazenem ou transmitam informações do cartão de crédito, mantenham um ambiente seguro.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Qual é o acrônimo hipaa
Seguro de Saúde Portabilidade e Responsabilidade ACTHEALTH Seguro Portability and Accountability Act / Nome completo
HIPAA é o acrônimo da Lei de Portabilidade e Responsabilidade do Seguro de Saúde que foi aprovada pelo Congresso em 1996.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] A conformidade com PCI é obrigatória
Qualquer empresa que transmite, armazena, lida ou aceita dados de cartão de crédito – independentemente do tamanho ou volume de processamento – devem cumprir os padrões do PCI DSS. Se você processar apenas três transações com cartão de crédito por mês, deve cumprir com os padrões da PCI.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que é conformidade com PCI e eu preciso disso
O padrão de segurança de dados do setor de cartões de pagamento (PCI DSS) refere -se a um conjunto de padrões de segurança para garantir que as empresas que aceitem, processam, armazenem ou transmitem informações de cartão, mantenham um ambiente seguro e protejam as informações confidenciais dos clientes de ataques cibernéticos como violações, fraude no cartão de crédito, e roubo de identidade.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Como você sabe se você é compatível com PCI
Há realmente apenas uma resposta certa aqui, e é o AOC deles. O AOC de uma empresa, ou atestado de conformidade, é a prova formal de que eles estão em conformidade com os requisitos do PCI DSS.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são os exemplos de dados da PCI
Nome do Exemplescardholder.Número da conta do cartão de crédito/débito.Data de expiração do cartão de crédito/débito.Número de verificação do cartão de crédito/débito.Código de segurança do cartão de crédito/débito.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais dados são considerados PCI
Que tipo de dados o PCI DSS protege o PCI DSS protege duas categorias de dados: informações do titular do cartão e dados de autenticação sensíveis. Os dados do titular do cartão referem -se a informações como números de conta primária, nome do titular do cartão, data de expiração do cartão e código de serviço.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são as 3 regras da HIPAA
As regras HIPAA garantem que: PHI é acessado apenas por partes autorizadas.Os pacientes têm acesso a cópias de seus registros pessoais, mediante solicitação.As entidades cobertas protegem Phi por meio de medidas físicas, administrativas e técnicas razoáveis.Entidades cobertas relatar e resolver qualquer violação de segurança.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são as 5 regras da HIPAA
O HHS iniciou 5 regras para aplicar a simplificação administrativa: (1) regra de privacidade, (2) regra de transações e conjuntos de códigos, (3) regra de segurança, (4) regra de identificadores exclusivos e (5) regra de execução.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que acontece se uma empresa não for compatível com PCI
A não conformidade pode levar a muitas consequências diferentes, como multas mensais, violações de dados, ação legal, reputação danificada e até perda de receita. A não conformidade da PCI pode resultar em multas que variam de US $ 5.000 a US $ 100.000 por mês pelas empresas de cartão de crédito (Visa, MasterCard, Discover, Amex).
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quem precisa ser conformidade com PCI
Todos os negócios que armazenam, processam ou transmitem os dados do titular do cartão de pagamento devem ser compatíveis com PCI.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que acontece se eu não sou compatível com PCI
A não conformidade pode levar a muitas consequências diferentes, como multas mensais, violações de dados, ação legal, reputação danificada e até perda de receita. A não conformidade da PCI pode resultar em multas que variam de US $ 5.000 a US $ 100.000 por mês pelas empresas de cartão de crédito (Visa, MasterCard, Discover, Amex).
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] A conformidade com PCI é obrigatória nos EUA
Embora não seja federalmente exigido no U.S, o padrão PCI DSS é exigido pelo PCI SSC. O conselho compreende grandes bandas de cartão de crédito. Alguns estados até incorporaram o PCI DSS em suas leis. A última iteração do PCI DSS – versão 4.0 – foi lançado no final de março de 2022.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Qual é a política de conformidade com PCI
O PCI DSS é um conjunto obrigatório de requisitos acordados pelas principais empresas de cartão de crédito. Os requisitos de segurança se aplicam a todas as transações em torno da indústria de cartões de pagamento e aos comerciantes ou organizações que aceitam esses cartões como uma forma de pagamento.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são os 4 tipos de PCI
PCI Nível 1: PROCESSAMENTO DE NEGÓCIAS Mais de 6 milhões de transações por ano. PCI Nível 2: Processando empresas de 1 milhão a 6 milhões de transações por ano. PCI Nível 3: Processando empresas de 20.000 a 1 milhão de transações por ano. PCI Nível 4: Processamento de empresas menos de 20.000 transações por ano.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são os dois tipos de PCI
Os tipos de PCI incluem: angioplastia de balão. Um balão é inserido e inflado em sua artéria para pressionar a placa do caminho.Angioplastia a laser. Um laser é inserido no final de um cateter e vaporiza a placa.Aterectomia rotacional.Angioplastia com um stent.PCI suportado por Impella.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que se enquadra sob conformidade com PCI
A conformidade com a indústria de cartões de pagamento refere -se aos padrões técnicos e operacionais que as empresas seguem para proteger e proteger os dados do cartão de crédito fornecidos pelos titulares do cartão e transmitidos por meio de transações de processamento de cartões. Os padrões PCI para conformidade são desenvolvidos e gerenciados pelo Conselho de Padrões de Segurança da PCI.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que é coberto pelo PCI
PCI Data Security Standard – Aplica -se a todos os comerciantes e provedores de serviços que armazenam, processam ou transmitem dados do cartão de pagamento, incluindo a aceitação e processamento de pagamentos.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Como você explica o HIPAA para um paciente
Como você explica a HIPAA a um paciente uma maneira simples de explicar a conformidade com a HIPAA a um cliente é simplesmente definir a regra de privacidade da HIPAA e como ela criou padrões nacionais para proteger os registros médicos dos indivíduos e dar -lhes mais controle sobre suas informações pessoais de saúde.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são alguns exemplos de violação da HIPAA
Exemplos complexos de violações da HIPAA
Segundo a HIPAA, os pacientes têm direito a seus registros médicos dentro de 30 dias após uma solicitação; Falha em fornecê -los é uma violação da HIPAA. Perder um dispositivo ou registro que expõe registros do paciente a atores não autorizados também é uma violação da HIPAA.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que são 3 coisas protegidas sob HIPAA
As informações protegidas pela HIPAA são todas as informações de saúde relacionadas ao passado, presente ou em saúde física ou mental ou em saúde, a prestação de cuidados de saúde ao indivíduo; ou o pagamento passado, presente ou futuro pela prestação de cuidados de saúde ao indivíduo.
[/wpremark]

