
Qual é a ferramenta que Nikto usou para?
Benefícios do Nikto
1. Vulnerabilidade do servidor da web digitalização: Nikto é adequado para digitalizar vulnerabilidades relacionadas ao servidor da web para pequenas e médias empresas.
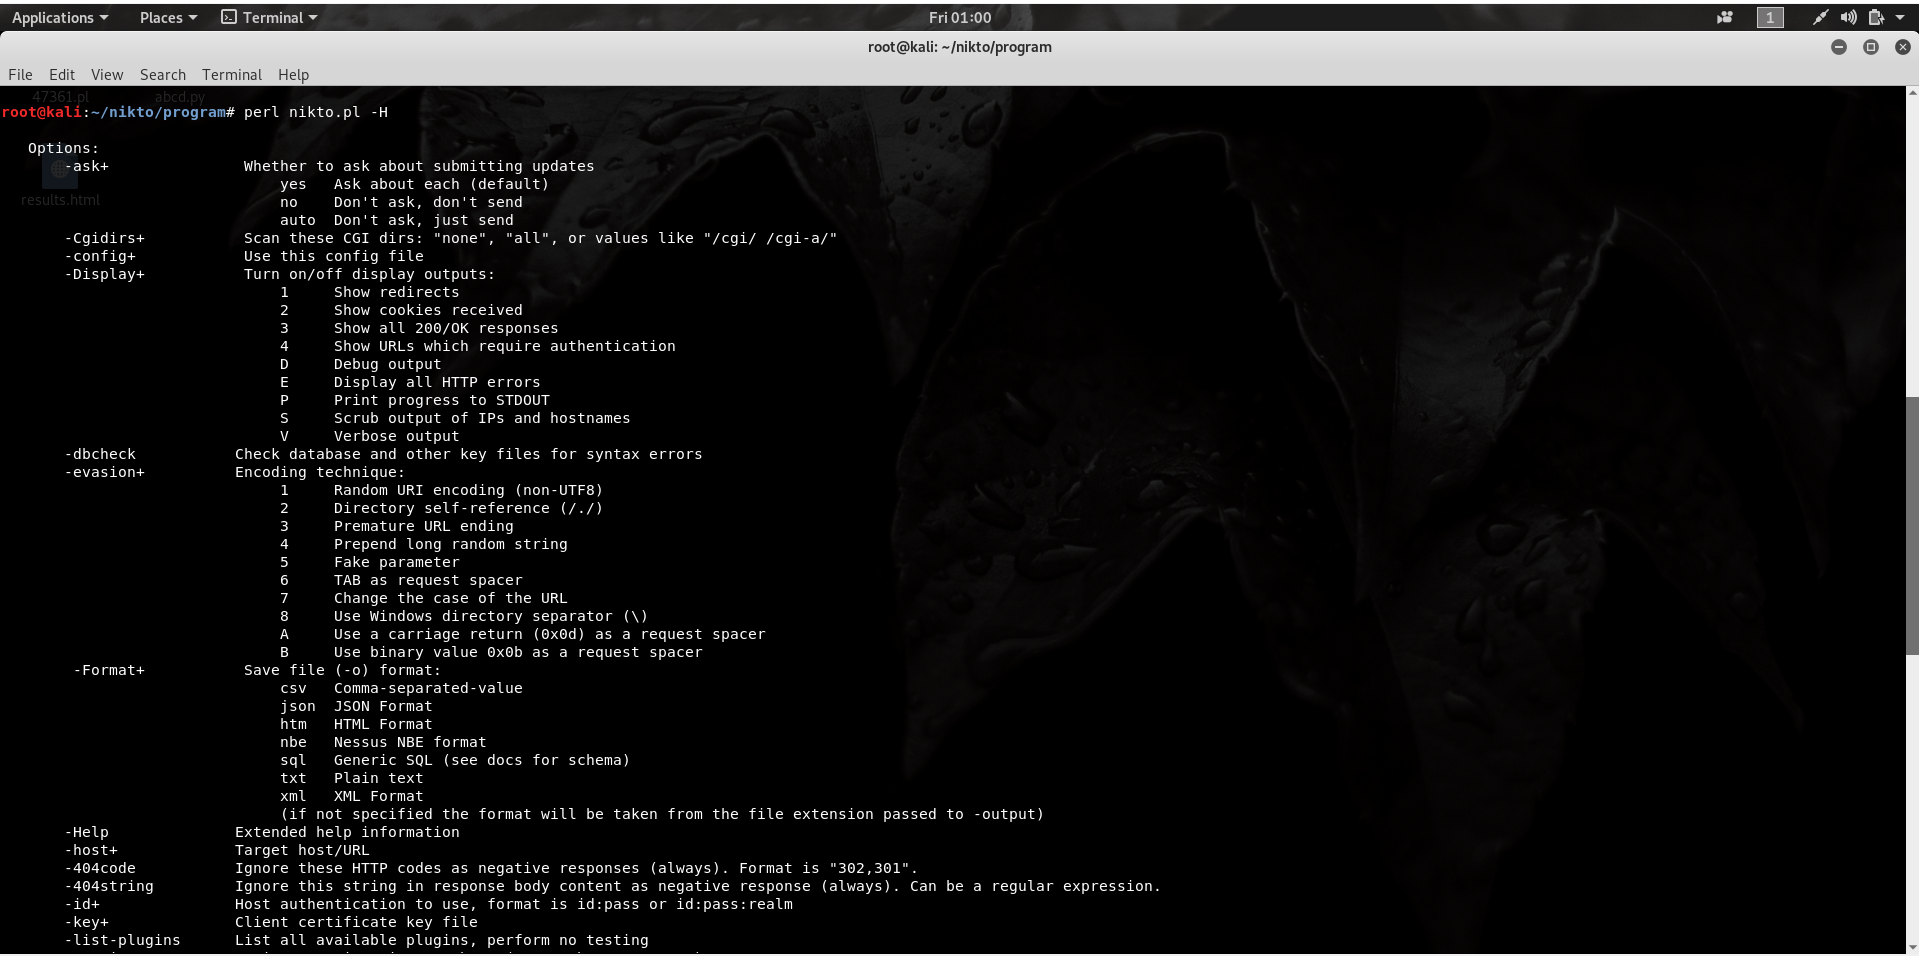
2. Verifique os arquivos padrão do servidor: Ele pode ser usado para verificar arquivos padrão do servidor e erros de segurança.
3. Ferramenta baseada em CLI: Nikto é uma ferramenta de linha de comando, que permite fácil automação e integração em scripts.
4. Código aberto: Nikto é um scanner de vulnerabilidade de código aberto, proporcionando flexibilidade e capacidade de personalizá-lo de acordo com os requisitos específicos.
5. Atualizado constantemente: A ferramenta é mantida e atualizada ativamente, o que garante a inclusão de novas vulnerabilidades e verificações de segurança.
6. Examinação rápida: As varreduras Nikto podem ser realizadas rapidamente, permitindo uma identificação eficiente de possíveis problemas de segurança.
7. Suporta vários sistemas operacionais: Pode ser usado em vários sistemas operacionais, incluindo Windows, Linux e MacOS.
8. Relatórios detalhados: Nikto gera relatórios detalhados, fornecendo uma visão geral abrangente das vulnerabilidades descobertas.
9. Teste de segurança de aplicativos da web: Juntamente com a digitalização do servidor, o Nikto também pode ser usado para executar testes básicos de segurança de aplicativos da web.
10. Livre de custo: Nikto é uma ferramenta gratuita, tornando -a uma opção acessível para organizações com restrições orçamentárias.
15 perguntas únicas sobre Nikto
1. Quais são os benefícios da Nikto? (Respondido acima)
2. Como Nikto difere de Nessus? (Respondido acima)
3. Nikto é comumente usado por hackers? Nikto é um scanner de vulnerabilidade de linha de comando gratuito que pode ser usado por hackers para procurar brechas conhecidas em sistemas.
4. Qual é a diferença entre NMAP e Nikto? NMAP é uma ferramenta versátil de linha de comando usada para exploração de rede e auditoria de segurança, enquanto Nikto se concentra especificamente na varredura de vulnerabilidades do servidor da web.
5. As varreduras Nikto podem ser detectadas? Qualquer monitoramento de logs do servidor da web, detecção de intrusões baseados em host (HIDS) ou detecção de intrusões baseada em rede (NIDS) deve ser capaz de detectar uma varredura Nikto.
6. Quanto tempo uma varredura nikto normalmente leva? Uma varredura completa da Nikto pode levar aproximadamente 45 minutos para ser concluída, dependendo do tamanho e da complexidade do servidor de destino.
7. É Nikto um scanner de vulnerabilidade automatizado? Sim, Nikto é um scanner de vulnerabilidade automatizado e de código aberto projetado especificamente para servidores da Web.
8. Quais dispositivos os hackers geralmente usam para hackers? Hackers podem usar vários dispositivos e ferramentas, como o Ubertooth One para ataques Bluetooth, O.Cabo de elite mg para hackers furtivos, pato de borracha USB para explorar vulnerabilidades USB, coco Wi-Fi para atacar roteadores, Chameleonminmini para ataques de RFID e Deauther Watch para interromper as redes Wi-Fi.
9. Como o Nikto pode ajudar a melhorar a segurança do servidor da web? Ao digitalizar regularmente os servidores da Web com a Nikto, as vulnerabilidades de segurança e as equívocas podem ser identificadas e abordadas, melhorando assim a postura geral de segurança.
10. Existem limitações ou desvantagens de usar Nikto? Nikto é uma ferramenta de linha de comando, o que significa que pode não ser adequada para usuários que preferem uma interface gráfica do usuário (GUI). Além disso, ele se concentra principalmente nas vulnerabilidades do servidor da web e não executa testes de segurança abrangentes de aplicativos da web.
11. Pode ser integrado aos fluxos de trabalho de segurança automatizados? Sim, como a Nikto é uma ferramenta de linha de comando, ela pode ser facilmente integrada aos fluxos de trabalho e scripts de segurança automatizados.
12. Com que frequência as varreduras Nikto devem ser realizadas? As varreduras nikto regulares devem ser realizadas, especialmente após quaisquer alterações ou atualizações na configuração do servidor da web, para garantir que novas vulnerabilidades sejam identificadas e mitigadas.
13. Nikto fornece quaisquer recomendações ou etapas de remediação? Nikto se concentra principalmente na descoberta de vulnerabilidades e não fornece etapas específicas de remediação. No entanto, os relatórios detalhados gerados pela Nikto podem ajudar as equipes de segurança na identificação de áreas em potencial para melhorias.
14. O Nikto é adequado para pequenas e médias empresas? Sim, Nikto é adequado para pequenas e médias empresas, pois é uma ferramenta gratuita que pode digitalizar com eficiência servidores da Web quanto a vulnerabilidades.
15. Pode ser usado ao lado de outras ferramentas de segurança? Sim, o Nikto pode ser integrado a um kit de ferramentas de segurança mais amplo e usado juntamente com outras ferramentas de digitalização e soluções de segurança para obter uma visão abrangente da postura de segurança do servidor.
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são os benefícios da Nikto
Nikto é adequado para digitalizar vulnerabilidades relacionadas ao servidor da web para pequenas e médias empresas. Podemos utilizá -lo para verificar arquivos padrão do servidor e erros de segurança. Não é adequado para alguns usuários, porque é uma ferramenta baseada em CLI e não uma GUI baseada.
Cache
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Qual é a diferença entre Nessus e Nikto
Nessus não se limita apenas à digitalização da Web-Servers; Ele digitaliza todas as portas da máquina, para encontrar vulnerabilidades para qualquer software que a máquina esteja executando. Nikto, por outro lado, é uma ferramenta para digitalizar vulnerabilidades no lado do servidor da web e apenas em servidores da web.
Cache
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Nikto é usado por hackers
Nikto é um scanner de vulnerabilidade da linha de comando gratuito. Esse tipo de software procura a presença de brechas conhecidas por serem usadas por hackers que desejam se esgueirar em um sistema ou enviar malware para ele.
Cache
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Qual é a diferença entre NMAP e Nikto
A diferença entre NMAP e Nikto:
É uma ferramenta de linha de comando que pode ser usada em vários sistemas operacionais e é altamente personalizável. Por outro.
Cache
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Pode ser detectado
Qualquer monitoramento de logs do servidor da web, detecção de intrusão baseada no host (HIDS) ou detecção de intrusões baseada em rede (NIDS) deve detectar uma varredura Nikto.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quanto tempo deve levar uma varredura nikto
45 minutos
Quanto tempo uma varredura Nikto leva uma varredura completa da Nikto pode levar 45 minutos para ser executada. Para ter uma idéia da natureza extensa de cada execução investigativa, o sistema Nikto tem uma lista de 6.700 arquivos para procurar.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] É Nikto um scanner de vulnerabilidade automatizado
Nikto é um scanner de vulnerabilidade de código aberto, escrito em Perl e originalmente lançado no final de 2001, que fornece varredura de vulnerabilidade adicional específica para servidores da Web.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais dispositivos os hackers usam para hackear
O UberTooth permite que você dê uma mordida no Bluetooth O cabo de elite é uma ferramenta de hacker assustadoramente furtiva.O novo patinho de borracha USB é mais perigoso do que nunca.O coco wifi é o gêmeo do maligno de um roteador.O Chameleonminmini é uma chave de esqueleto para RFID.O relógio Deauther é o mais irritante vestível do mundo.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que Nikto faz no Linux
Nikto é um scanner de vulnerabilidade de linha de código aberto que verifica servidores da Web em busca de arquivos potencialmente perigosos, versões desatualizadas, arquivos de configuração de servidores e outros problemas. É uma ferramenta popular, fácil de usar e muito poderosa de teste de caneta.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Como os hackers procuram vulnerabilidades
Os atacantes podem coletar informações críticas de rede, como o mapeamento de sistemas, roteadores e firewalls, com ferramentas simples como o Traceroute, que são comandos de diagnóstico de rede de computadores. Eles também podem usar ferramentas como Cheops, uma ferramenta de gerenciamento de rede, para adicionar funcionalidade de varredura junto com o que o Traceroute renderiza.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Que tipo de funcionalidade Nikto fornece ao Pentester
A Nikto permite que pentesters, hackers e desenvolvedores examinem um servidor da web para encontrar possíveis problemas e vulnerabilidades de segurança, incluindo: servidor e software incorporados. Arquivos e programas padrão. Arquivos e programas inseguros.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Como os hackers usam scanners de vulnerabilidade
Os scanners de vulnerabilidade geralmente têm muitos milhares de testes automatizados à sua disposição e, ao investigar e coletar informações sobre seus sistemas, podem identificar orifícios de segurança que podem ser usados por hackers para roubar informações confidenciais, obter acesso não autorizado a sistemas ou causar interrupções gerais a seu …
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Que código a maioria dos hackers usa
Php, C, C+, SQL, Python e Ruby são as linguagens básicas de programação que os hackers éticos usam.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que os hackers têm acesso no seu telefone
Os hackers também podem usar keyloggers e outros softwares de rastreamento para capturar as teclas do seu telefone e gravar o que você digita, como consultas de pesquisa, credenciais de login, senhas, detalhes do cartão de crédito e outras informações confidenciais.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Nikto é fácil de usar
É muito fácil de usar. Nikto é um scanner/analisador/analisador/analisador do servidor de código aberto e extensível, escrito em Perl.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que acontece em uma varredura de vulnerabilidade
A varredura de vulnerabilidade é o processo de identificação de fraquezas e falhas de segurança em sistemas e software em execução neles. Este é um componente integrante de um programa de gerenciamento de vulnerabilidades, que tem um objetivo abrangente – proteger a organização de violações e a exposição de dados sensíveis.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] É a digitalização de vulnerabilidades ilegais
Você também deve garantir que você tenha a permissão do proprietário do site -alvo para realizar a digitalização de vulnerabilidades antes de iniciar qualquer atividade. Fazer isso sem permissão é ilegal.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Que tipo de vulnerabilidade não será encontrada por um scanner de vulnerabilidade
Os scanners de vulnerabilidade não podem detectar vulnerabilidades para as quais não têm um teste, plug-in ou assinatura. As assinaturas geralmente incluem números de versão, impressões digitais de serviço ou dados de configuração.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são os três tipos de scanners de vulnerabilidade
Os principais tipos de scanners de vulnerabilidade são:
Scanner de vulnerabilidade de aplicativos da web. Scanner de vulnerabilidade de rede. Scanner de vulnerabilidade baseado no hospedeiro.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Qual é a coisa mais hackeada
Um dos hacks mais recentes e mais recentes da história é a violação da API do LinkedIn de 2021. Registros pessoais de mais de 700 milhões de usuários – 92% da base de usuários – foram raspados da plataforma e colocados à venda em um fórum de hackers. Por quê isso aconteceu
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que os hackers têm acesso a
Hackers acessarem ilegalmente dispositivos ou sites para roubar as informações pessoais das pessoas, que eles usam para cometer crimes como roubo. Muitas pessoas compram, bancos e pagam contas online.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Você pode saber se alguém tem acesso remoto ao seu telefone
Sinais de que alguém tem acesso remoto ao seu telefone
A bateria drena rapidamente, mesmo quando não está em uso. Uso de dados mais alto do que o normal. Ruídos em segundo plano quando você está em um telefonema. Você recebe mensagens, e -mails ou notificações incomuns.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] O que é melhor do que Nikto
Veracode. O Veracode é uma plataforma de segurança de aplicativos que executa cinco tipos de análise; Análise estática, análise dinâmica, análise de composição de software, teste de segurança de aplicativos interativos e teste de penetração.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Por que um hacker usaria uma varredura de vulnerabilidade
As varreduras de vulnerabilidade revelam falhas conhecidas e o nível de ameaça que eles podem transportar com base na maneira como os hackers os exploram.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” Background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON ICON = “Quott-LEFT-Solid” 32 “Height =” 32 “] Quais são os 4 principais tipos de vulnerabilidades
Os quatro principais tipos de vulnerabilidades na segurança da informação são vulnerabilidades de rede, vulnerabilidades do sistema operacional, vulnerabilidades de processo (ou processual) e vulnerabilidades humanas.
[/wpremark]

