
Aes pode ser quebrado?
Aes pode ser quebrado?
Alguém quebrou Aes
Não há ataque prático conhecido que permitiria que alguém acesse dados criptografados da AES se a criptografia for implementada corretamente. Cache
Qual é a fraqueza do AES
O maior problema com a criptografia de chave simétrica AES é que você precisa ter uma maneira de obter a chave para a festa com quem você está compartilhando dados. As chaves de criptografia simétrica são frequentemente criptografadas com um algoritmo assimétrico como RSA e enviado separadamente.
Quanto tempo leva para quebrar Aes
O EE Times aponta que, mesmo usando um supercomputador, um ataque de “força bruta” levaria um bilhão de anos para quebrar a criptografia de 128 bits.
Aes é fácil de hackear
De fato, sua criptografia do sistema AES é tão forte quanto seu ambiente e a infraestrutura ao redor. Os hackers podem não ser capazes de brutar forçar seu algoritmo AES 256, mas eles não desistem tão rápido. Eles podem (e ainda) poderão tentar: obter acesso às suas chaves criptográficas do AES 256.
Por que Aes não pode ser rachado
O AES traz segurança adicional porque usa um processo de expansão -chave no qual a chave inicial é usada para criar uma série de novas chaves chamadas Round Keys. Essas chaves redondas são geradas em várias rodadas de modificação, cada uma das quais dificulta a quebra da criptografia.
Aes é considerado inquebrável
O AES (ou padrão de criptografia avançado) é referido como cifra em bloco, onde as informações a serem criptografadas são categorizadas em seções chamadas “blocos”. O AES-256 tem um comprimento importante de 256 bits e é considerado inquebrável por ataques de força bruta. Quanto maior o tamanho da chave significa que há mais possibilidades de combinação.
Qual é a criptografia mais difícil de hackear
A criptografia AES de 256 bits é o padrão de criptografia mais forte e robusto que está disponível comercialmente hoje. Embora seja teoricamente verdade que a criptografia AES de 256 bits é mais difícil de quebrar do que a criptografia de 128 bits, a criptografia AES de 128 bits nunca foi rachada.
É 256 grau militar da AES
Criptografia de grau militar refere-se à AES-256. Este método de criptografia foi estabelecido em 2001 pelo U.S. Instituto Nacional de Padrões e Tecnologia (NIST). Dois criptografistas belgas propuseram uma nova cifra de bloco de teclas simétricas que utiliza chaves de 256 bits.
Aes pode ser quebrado pelo Quantum
AES-128 e RSA-2048 fornecem segurança adequada contra ataques clássicos, mas não contra ataques quânticos. Dobrar o comprimento da chave do AES para 256 resulta em 128 bits de segurança aceitáveis, aumentando a chave RSA em mais de um fator de 7.5 tem pouco efeito contra ataques quânticos.
Quem pode quebrar a criptografia de 256 bits
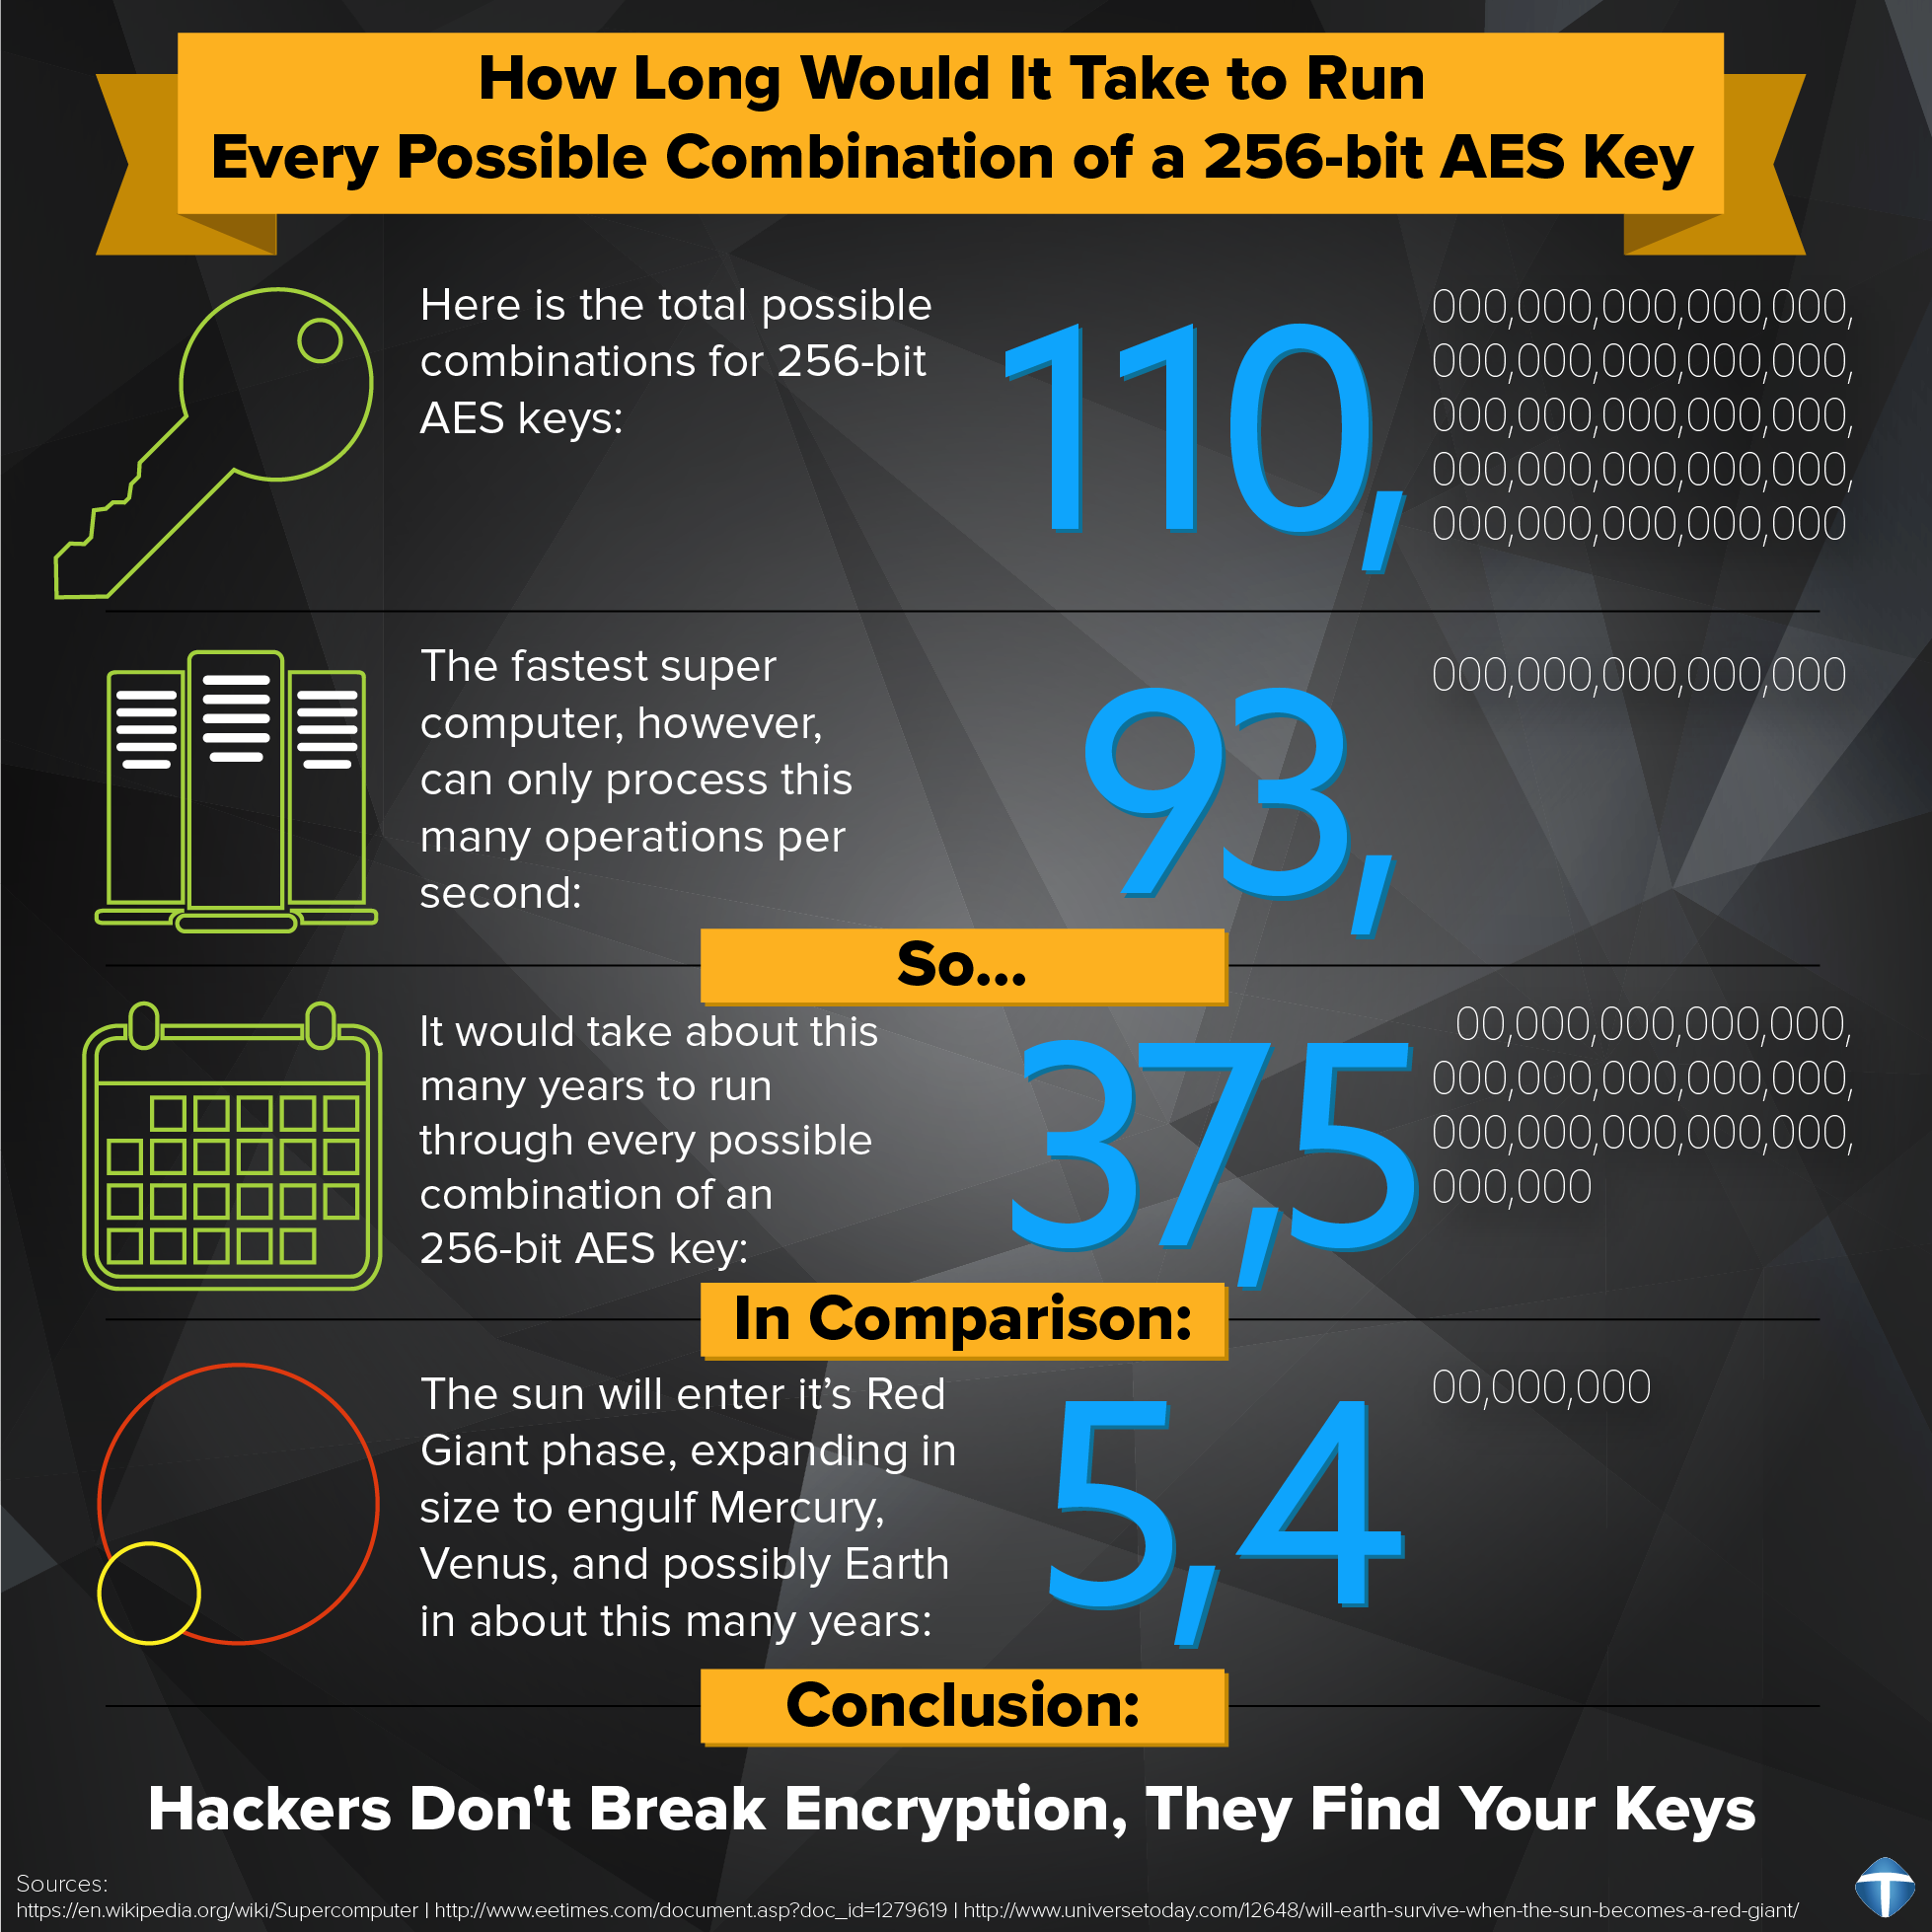
A criptografia de 256 bits refere-se ao comprimento da chave de criptografia usada para criptografar um fluxo de dados ou arquivo. Um hacker ou cracker exigirá 2^256 combinações diferentes para quebrar uma mensagem criptografada de 256 bits, que é praticamente impossível de ser quebrada até pelos computadores mais rápidos.
Qual criptografia não pode ser rachada
Na criptografia, o Pad OTP (OTP) é uma técnica de criptografia que não pode ser rachada, mas requer o uso de uma chave pré-compartilhada de uso único que é maior em tamanho ou igual ao tamanho da mensagem que está sendo enviada.
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Alguém quebrou Aes
Não há ataque prático conhecido que permitiria que alguém acesse dados criptografados da AES se a criptografia for implementada corretamente.
Cache
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Qual é a fraqueza do AES
O maior problema com a criptografia de chave simétrica AES é que você precisa ter uma maneira de obter a chave para a festa com quem você está compartilhando dados. As chaves de criptografia simétrica são frequentemente criptografadas com um algoritmo assimétrico como RSA e enviado separadamente.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Quanto tempo leva para quebrar Aes
O EE Times aponta que, mesmo usando um supercomputador, um ataque de “força bruta” levaria um bilhão de anos para quebrar a criptografia de 128 bits.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Aes é fácil de hackear
De fato, sua criptografia do sistema AES é tão forte quanto seu ambiente e a infraestrutura ao redor. Os hackers podem não ser capazes de brutar forçar seu algoritmo AES 256, mas eles não desistem tão rápido. Eles podem (e ainda) poderão tentar: obter acesso às suas chaves criptográficas do AES 256.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Por que Aes não pode ser rachado
O AES traz segurança adicional porque usa um processo de expansão -chave no qual a chave inicial é usada para criar uma série de novas chaves chamadas Round Keys. Essas chaves redondas são geradas em várias rodadas de modificação, cada uma das quais dificulta a quebra da criptografia.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Aes é considerado inquebrável
O AES (ou padrão de criptografia avançado) é referido como cifra em bloco, onde as informações a serem criptografadas são categorizadas em seções chamadas “blocos”. O AES-256 tem um comprimento importante de 256 bits e é considerado inquebrável por ataques de força bruta. Quanto maior o tamanho da chave significa que há mais possibilidades de combinação.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Qual é a criptografia mais difícil de hackear
A criptografia AES de 256 bits é o padrão de criptografia mais forte e robusto que está disponível comercialmente hoje. Embora seja teoricamente verdade que a criptografia AES de 256 bits é mais difícil de quebrar do que a criptografia de 128 bits, a criptografia AES de 128 bits nunca foi rachada.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] É 256 grau militar da AES
Criptografia de grau militar refere-se à AES-256.
Este método de criptografia foi estabelecido em 2001 pelo U.S. Instituto Nacional de Padrões e Tecnologia (NIST). Dois criptografistas belgas propuseram uma nova cifra de bloco de teclas simétricas que utiliza chaves de 256 bits.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Aes pode ser quebrado pelo Quantum
AES-128 e RSA-2048 fornecem segurança adequada contra ataques clássicos, mas não contra ataques quânticos. Dobrar o comprimento da chave do AES para 256 resulta em 128 bits de segurança aceitáveis, aumentando a chave RSA em mais de um fator de 7.5 tem pouco efeito contra ataques quânticos.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Quem pode quebrar a criptografia de 256 bits
A criptografia de 256 bits refere-se ao comprimento da chave de criptografia usada para criptografar um fluxo de dados ou arquivo. Um hacker ou cracker exigirá 2256 combinações diferentes para quebrar uma mensagem criptografada de 256 bits, que é praticamente impossível de ser quebrada até pelos computadores mais rápidos.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Qual criptografia não pode ser rachada
Na criptografia, o Pad OTP (OTP) é uma técnica de criptografia que não pode ser rachada, mas requer o uso de uma chave pré-compartilhada de uso único que é maior em tamanho ou igual ao tamanho da mensagem que está sendo enviada.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Aes 256 será rachado
É a criptografia de criptografia AES-256 Crackable Aes-256 é praticamente inocumável usando qualquer método de força bruta. Levaria milhões de anos para quebrá -lo usando a tecnologia e recursos atuais de computação. No entanto, nenhum padrão de criptografia ou sistema é completamente seguro.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Uma criptografia de grau militar pode ser rachado
A criptografia de dados de grau militar ou a cifra do bloco AES-256 nunca foi quebrada, mas … usando um serviço de email não criptografado, como o Microsoft Outlook ou o Gmail, para enviar dados privados, pode significar um desastre se cair nas mãos erradas, a menos que você use um serviço de e-mail que especializado em criptografia de email.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Quantos qubits são necessários para quebrar aes
De fato, um computador quântico com 128 qubits pode quebrar uma chave AES de 128 bits em questão de segundos. Para abordar essa vulnerabilidade, os pesquisadores estão trabalhando no desenvolvimento de novos algoritmos de criptografia que são resistentes a ataques quânticos.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Existe criptografia de 512 bits
O hardware eficiente que implementa o algoritmo também é proposto. O novo algoritmo (AES-512) usa o tamanho do bloco de entrada e o tamanho da chave de 512 bits, o que o torna mais resistente à análise de criptografia com aumento de área tolerada.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Os hackers podem quebrar Aes 256
O AES-256 é inquebrável pela força bruta
Os dados protegidos pelo AES 256 são inquebráveis pela força bruta. É a criptografia mais forte e é quase impossível de quebrar. Um ataque de força bruta é quando um hacker verifica diferentes combinações de chave até ele/ela chegar à combinação correta.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Qual é a criptografia mais difícil de quebrar
A criptografia AES de 256 bits é o padrão de criptografia mais forte e robusto que está disponível comercialmente hoje. Embora seja teoricamente verdade que a criptografia AES de 256 bits é mais difícil de quebrar do que a criptografia de 128 bits, a criptografia AES de 128 bits nunca foi rachada.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] O FBI CRACK AES 256 CRIPTIÇÃO
O AES-256 é inquebrável pela força bruta
Os dados protegidos pelo AES 256 são inquebráveis pela força bruta. É a criptografia mais forte e é quase impossível de quebrar. Um ataque de força bruta é quando um hacker verifica diferentes combinações de chave até ele/ela chegar à combinação correta.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Por que Aes é difícil de quebrar
O AES-256 é inquebrável pela força bruta
Os dados protegidos pelo AES 256 são inquebráveis pela força bruta. É a criptografia mais forte e é quase impossível de quebrar. Um ataque de força bruta é quando um hacker verifica diferentes combinações de chave até ele/ela chegar à combinação correta.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Um computador quântico pode quebrar Aes
AES-128 e RSA-2048 fornecem segurança adequada contra ataques clássicos, mas não contra ataques quânticos.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Quão forte é a criptografia de 4096 bits
Uma chave de 4096 bits fornece um aumento razoável na força em uma chave de 2048 bits e, de acordo com a complexidade do GNFS, a força de criptografia não cai após 2048 bits. Há um aumento significativo no uso da CPU para o breve tempo de handshaking como resultado de uma chave de 4096 bits.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] O que é criptografia de 4096 bits
RSA-4096 é uma cifra de criptografia legítima. É um dos melhores sistemas de criptografia que você pode usar para proteger seus dados na transmissão. Infelizmente, porém, um sistema universalmente disponível pode ser usado por criminosos e pessoas de negócios honestas.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Quão difícil é Aes quebrar
A criptografia AES-256 é praticamente inocente usando qualquer método de força bruta. Levaria milhões de anos para quebrá -lo usando a tecnologia e recursos atuais de computação. No entanto, nenhum padrão de criptografia ou sistema é completamente seguro. Em 2009, uma criptanálise descobriu um possível ataque de chave relacionada.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] Quão difícil é o AES 256 para quebrar
É a criptografia de criptografia AES-256 Crackable Aes-256 é praticamente inocumável usando qualquer método de força bruta. Levaria milhões de anos para quebrá -lo usando a tecnologia e recursos atuais de computação. No entanto, nenhum padrão de criptografia ou sistema é completamente seguro.
[/wpremark]
[wPremark Preset_name = “chat_message_1_my” icon_show = “0” background_color = “#e0f3ff” Padding_right = “30” Padding_left = “30” Border_radius = “30”] [WPREMARK_ICON icon = “Quote-left-sol-solid” 32 “Height =” 32 “] O AES 256 pode ser quebrado pelo Quantum
O AES 256 é resistente à quântica, capaz de suportar ataque de força bruta por Qusecure, Inc. O Instituto Nacional de Padrões e Tecnologia (NIST) ainda não anunciou sua lista final de algoritmos de segurança pós-Quantum e esquemas de criptografia projetados para resistir a ataques quânticos de computador.
[/wpremark]

